Réactivité d’ASAP et pédagogie du technicien qui a montré beaucoup de calme et de professionnalisme dans une situation de crise (phishing).
Votre prestataire dit que tout va bien ? On vérifie.
Sécurité, performance, conformité : un seul passage suffit. Prix dès 2 000 € HT, rapport en 7 à 8 jours. Pour les failles critiques, notre offre de sécurité informatique prend le relais, sans changer d’interlocuteur. Un état des lieux, trois angles, un seul livrable : c’est ce qui distingue un audit complet d’une série de contrôles séparés.
Ils sont déjà clients…


43 % des cyberattaques visent des PME / ETI.
Pas uniquement les grands groupes. Pas seulement les entreprises du bout du monde. Mais vous aussi.
Vous vous sentez protégé grâce à votre antivirus ? Ce n’est pourtant pas suffisant. Les attaques modernes s’appuient sur des erreurs humaines.
Et elles font beaucoup de dégâts : demande de rançons, données perdues et publiées, activité paralysée et perte de CA, sanctions RGPD jusqu’à 4 % de votre chiffre d’affaires.
Ces dysfonctionnements cachent souvent de potentielles attaques. N’attendez pas pour prendre les choses en main !
Les mêmes signaux reviennent d’un audit cybersécurité PME à l’autre : des fenêtres qui s’ouvrent sans clic, des comptes fantômes, des mots de passe qui circulent par e-mail. Un antivirus à jour ne les arrête pas. 43 % des cyberattaques visent des PME et des ETI, et une sanction RGPD peut coûter jusqu’à 4 % du chiffre d’affaires.
En 7 à 8 jours, vous recevez une photographie objective de votre système : plus de 30 pages, des constats illustrés, des failles hiérarchisées, des préconisations chiffrées. Pas un inventaire à la Prévert. Un document qui dit où votre SI tient, où il casse, et par quoi commencer. Pour viser la certification ISO 27001, il liste aussi les écarts restants.
Vous n’avez pas le temps ? L’audit ne vous en prendra pas : les tests techniques passent hors heures de production, les entretiens tiennent en quelques créneaux, et ce sont nos consultants qui travaillent. Vous validez la date de restitution avant le démarrage, et vous n’avez qu’un référent à désigner de votre côté.
Pas de questionnaire à remplir seul : pour votre audit SI PME, nos consultants inspectent serveurs, postes, flux réseau, sauvegardes et plan de reprise – le guide PRA détaille ce qui est vérifié. Chaque composant est analysé et croisé avec vos besoins métiers. Objectif : mesurer l’écart entre ce que vous croyez avoir et la réalité d’exploitation.
Un état des lieux sans détour : vulnérabilités critiques, risques métier, écarts de conformité, schémas techniques, constats visuels. Un document structuré de plus de 30 pages, lisible et implacable. Vous savez où votre SI tient, et où il est à risque.
Préconisations classées par priorité : sécurité – voyez la différence entre EDR et antivirus – , optimisations réseau, mises à jour critiques, modernisation. Vous appliquez en interne, ou avec notre supervision informatique. Un plan daté, pas un dossier de clôture.
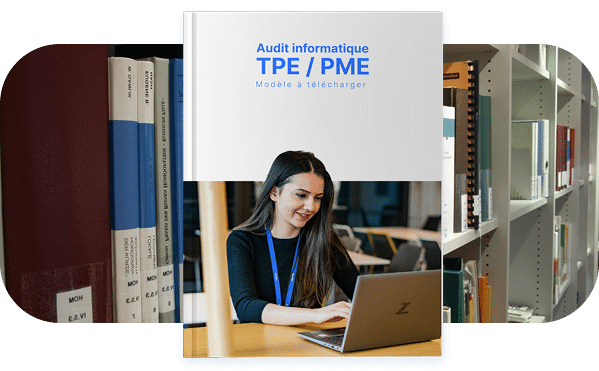
Découvrez un vrai modèle d’audit informatique PME anonymisé réalisé par nos experts ASAP. +30 pages d’analyse technique détaillée, recommandations de sécurité informatique prioritaires, plan d’action informatique chiffré et planifié.
Vingt ans d'audit informatique PME et ETI, des consultants seniors qui connaissent vos architectures, vos contraintes et vos erreurs les plus fréquentes. Le recul se voit dans le rapport : moins d'alertes inutiles, plus de priorités justes. Un auditeur qui connaît déjà votre type de SI ne perd pas trois jours à comprendre votre métier.
Chaque recommandation est chiffrée, priorisée et budgétée : vous connaissez le prix de chaque action avant de décider, et rien ne s'ajoute ensuite. Une préconisation qu'on ne peut pas financer n'est pas une préconisation, c'est un vœu. Le budget se discute avant le rapport, pas après.
Formation des équipes, suivi des chantiers, coordination des prestataires : le plan d'action est exécuté, pas remis avec un dossier de clôture. Nous revenons vérifier ce qui a été fait, et ce qui reste. C'est là que l'audit devient utile. Un plan sans calendrier ni responsable ne survit pas au premier lundi chargé.
Moins de pannes, plus de disponibilité, un budget qui baisse : chaque action du plan est suivie d'un indicateur. Un audit sécurité informatique PME qui ne change rien dans vos journées n'a rien réglé. L'impact se constate, il ne se promet pas. Vous comparez l'avant et l'après sur des chiffres, pas sur des impressions.
Pas de plateforme anonyme, pas de file de tickets : le consultant qui a audité votre SI décroche lui-même, avant, pendant et après. Vous ne racontez pas votre contexte trois fois. Un numéro, un nom, une réponse. Le même interlocuteur du premier scan à la dernière action du plan. Nos clients constatent moins de pannes et une productivité qui remonte.
Tests d'intrusion, analyse des failles, vérification des pare-feu, des antivirus et des accès : rien ne passe sous le radar. Vos données sensibles, vos serveurs et vos sauvegardes sont inspectés sans détour, et vos équipes sensibilisées aux erreurs humaines, à l'origine de la majorité des incidents constatés.
Latence, lenteurs, goulots d'étranglement : on piste tout ce qui freine votre productivité. Vous saurez précisément quels équipements brident vos outils métiers et comment les optimiser. Un commutateur mal dimensionné se repère vite : le guide du commutateur réseau montre où regarder, et le reste se corrige dans le plan d'action.
PRA, PCA, MFA, IAM, COBIT, ITIL : tous les acronymes y passent. On cartographie vos flux de données, on vérifie vos accès, on documente vos traitements, et on vous dit où ça coince. Vous repartez avec une vision claire de ce qui est conforme… et de ce qui peut vous exposer lors d'un contrôle.
Prenez une décision claire pour votre entreprise : Transformez, Sécurisez, Excellez. Parlez-nous de votre SI. On vous rappelle, on scanne, on vous remet un plan d’action clair et concret !
Réactivité d’ASAP et pédagogie du technicien qui a montré beaucoup de calme et de professionnalisme dans une situation de crise (phishing).
ASAP a un vrai positionnement de partenaire. J’ai toujours eu un retour et des conseils de qualité sur mes différentes problématiques techniques. C’est appréciable et rassurant de savoir où trouver les solutions adaptées à nos besoins.
Équipe réactive et très professionnelle.

Les équipes sont compétentes et toujours force de proposition pour optimiser nos systèmes. Ils sont également présents en cas d’incident et leurs équipes sont efficaces pour la résolution au plus vite des incidents.

L’équipe d’ASAP est à votre disposition pour vous écouter sur votre projet informatique.
Devis offert et sans engagement.
Toutes vos questions sur l’audit informatique !
Le prix d’un audit sécurité informatique PME tient en une ligne : dès 2 000 € HT. Le tarif audit sécurité informatique varie ensuite selon le nombre de sites, la complexité du SI et les besoins spécifiques. Un périmètre plus large ? Un devis personnalisé est établi, avec la même exhaustivité et la même priorisation. Le rapport, lui, ne change pas : plus de 30 pages. Le devis reste gratuit, transmis après un échange de 15 minutes.
Trois phases, 7 à 8 jours au total. Phase 1 (J0-J2) : diagnostic terrain. Scan automatisé de l’infrastructure et entretiens ciblés avec vos équipes, 2 à 3 jours sur site. Phase 2 (J3-J7) : analyse et synthèse. Traitement des données collectées, classement des vulnérabilités critiques, rédaction du rapport et chiffrage des recommandations. Phase 3 (J7-J8) : restitution. Présentation du diagnostic à votre direction, remise d’une roadmap et calendrier des priorités. Chaque phase a sa date.
Un audit informatique annuel complet suffit à garder un niveau de sécurité à jour et à suivre les évolutions de votre secteur. Pour les secteurs sensibles – cabinet juridique, établissement de santé, finance, traitement de données personnelles – , un contrôle de sécurité trimestriel complémentaire s’impose. Cette cadence maintient le SI aligné, sécurisé et conforme aux exigences RGPD, sans laisser s’accumuler la dette technique.
Une préparation simple accélère l’audit et en réduit le coût. Rassemblez :
schémas réseau et topologie à jour
contrats de maintenance en cours
inventaire des licences logicielles
historique des incidents récents
procédures internes et documentation technique
Désignez un référent technique unique : c’est notre interlocuteur, et le seul. Une checklist détaillée vous est transmise dès validation de la commande.
Vingt ans de terrain et un statut d’hébergeur agréé changent la qualité d’un diagnostic. Nos consultants couvrent les SI de PME et d’ETI, du poste de travail au datacenter. Basés à Ezanville, dans le Val-d’Oise, nous intervenons vite sur Paris et en Île-de-France, avec une lecture juste du tissu économique local. Des centaines d’audits réalisés : le diagnostic reste fiable, actionnable et calibré sur votre secteur d’activité.
L’audit global couvre tout en une intervention : performances, sécurité, conformité, réseau, architecture, coûts. Un audit sécurité seul se limite à la cybersécurité : tests d’intrusion, vulnérabilités, procédures, RGPD. Pour une PME, l’approche globale évite trois prestataires et trois factures. Un besoin d’audit cybersécurité PME plus offensif ? Il se greffe sur l’audit global, sans repayer le périmètre déjà couvert. Vous payez un état des lieux complet, pas trois audits partiels.
Non. Les tests techniques passent hors heures de production, les entretiens tiennent en quelques créneaux planifiés avec vous, et vos collaborateurs sont prévenus en amont. L’audit observe votre infrastructure, il ne la freine pas : c’est la condition pour obtenir des mesures fiables, pas des chiffres faussés par la gêne. Rien à installer, rien à arrêter, aucune interruption côté métier. Votre activité continue pendant que nous analysons.
7 à 8 jours entre le premier scan et la remise du rapport, pour un audit informatique PME complet. Nos équipes passent 2 à 3 jours sur site, puis travaillent à distance : analyse des données, rédaction, préparation de la restitution. Le calendrier est fixé au démarrage : vous savez quand vous recevez le rapport, et ce qu’il contient. Pas de date flottante, pas de livrable annoncé puis repoussé. Et si un imprévu technique survient, vous êtes prévenu le jour même.
Oui : un exemple anonymisé est téléchargeable plus bas sur cette page. Vous y trouverez un vrai rapport, pas une plaquette : plus de 30 pages d’analyses, de constats illustrés, de failles identifiées et de recommandations classées par priorité. C’est exactement le format que vous recevrez. Vous savez donc ce que vous achetez avant de signer. Un document de travail, pas un objet de communication.
Oui, toujours. Même dans sa version globale, l’audit intègre une revue de sécurité : cartographie des accès, état des pare-feu, posture antivirus et EDR, conformité RGPD, vulnérabilités critiques. Sur un enjeu sensible, un audit cybersécurité PME avec tests d’intrusion approfondit la mission. Aucune faille n’est laissée sans réponse, surtout celles qui coûtent cher. Le périmètre des tests est validé avec vous avant de commencer.
Un consultant senior, joignable, qui pilote l’audit du premier échange à la restitution. Pas de plateforme anonyme, pas de file de tickets : la personne qui a inspecté votre SI est celle qui explique les résultats et répond à vos questions. Vous ne racontez pas votre contexte trois fois à trois interlocuteurs différents. C’est notre définition d’un accompagnement. Un numéro direct : 01 56 05 61 53.
L’Île-de-France reste notre zone prioritaire : Paris, le Val-d’Oise et les départements voisins sont couverts très vite. Ailleurs en France, nous nous déplaçons si le besoin le justifie et si la logistique suit. Un échange téléphonique suffit pour fixer la faisabilité, le délai et le format d’intervention. Le format s’adapte : sur site, à distance, ou les deux. Rien n’est refusé par principe, tout est évalué.
Trois signaux suffisent : un réseau qui ralentit sans explication, des sauvegardes jamais testées, des accès ouverts sans justification. Ajoutez un budget qui monte sans gain visible, des collaborateurs qui contournent les procédures, une conformité RGPD douteuse : le diagnostic n’attend plus. Reconnaissez-vous au moins trois de ces points ? L’audit est le prochain sujet.
L’audit traite le RGPD par le concret. Cartographie des données personnelles : flux, bases clients, finalités de collecte. Analyse des risques : mesures en place, failles de confidentialité, droits d’accès, procédures de suppression. Plan de mise en conformité : actions techniques prioritaires, procédures à formaliser, formations, registre des traitements. Ensuite : aide à la désignation d’un DPO, appui aux déclarations CNIL, suivi des mesures correctives. Chaque point est daté et affecté à un responsable. L’objectif reste le vôtre : transformer une obligation en avantage concurrentiel.
Oui, et vite. Licences : doublons supprimés, contrats renégociés, 15 à 30 % du budget logiciel économisé. Pannes : équipements défaillants identifiés, remplacements planifiés, -40 % d’interventions d’urgence. Productivité : goulots réseau supprimés, 2 heures gagnées par semaine et par collaborateur. Prévention : sauvegardes testées, plan de continuité à jour. Le retour sur investissement arrive généralement en 6 à 12 mois. Un audit ne coûte pas : il évite de payer deux fois.