Gouvernance et sécurité des usages IA : l'accompagnement technique pour les PME et ETI
Vos équipes utilisent déjà l'IA. Souvent sans cadre.
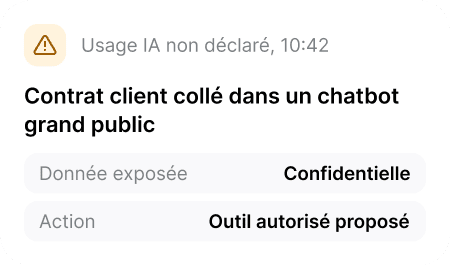
Un collaborateur colle un contrat dans ChatGPT. Un agent IA lit une boîte mail. Un plugin branche un modèle sur vos fichiers. Rien de tout ça n’apparaît dans votre inventaire. ASAP prend en charge l’inventaire des usages réels, la détection du shadow AI, la sécurisation des agents et des accès, la protection contre l’injection de prompt, la rédaction de votre charte IA et la mise en conformité AI Act et ISO 42001.
Ils sont déjà clients…


IA en entreprise : 58 % des organisations ont déjà eu un incident lié à un agent IA
Selon Okta (AI Agents at Work 2026), 58 % des organisations ont déjà eu un incident lié à un agent IA. 90 % ont détecté du shadow AI, et 52 % seulement savent quels agents accèdent à quelles données. Barracuda (octobre 2026) documente la montée des attaques ciblant les assistants et les modèles exposés.
Le cadre réglementaire, lui, ne bouge plus : AI Act depuis février 2025 pour les pratiques interdites, 2 août 2026 pour les obligations générales, 2 décembre 2027 pour les systèmes à haut risque, calendrier ajusté par l’omnibus. L’ISO 42001 donne la méthode. Chez ASAP, nous traitons l’IA comme n’importe quel composant de votre SI : inventaire, audit des usages IA, droits d’accès, correctifs, journaux, procédures.
Notre méthode : concrète, pas théorique
Quatre phases, un livrable à chaque étape, et des correctifs qui passent avant les documents.
Comprendre
- Inventaire des outils IA, des comptes, des flux de données et des agents connectés.
- Cartographie des usages réels et des données exposées, pas ce que dit la note de service.
Concevoir
- Croisement avec l'AI Act, l'ISO 42001 et vos obligations métier.
- Matrice de risques priorisée, avec un niveau et une priorité par usage.
Déployer
- Durcissement des accès, cloisonnement des données, filtrage des prompts, supervision des agents.
- Plan de remédiation technique exécuté avant toute rédaction de charte.
Maintenir
- Charte IA entreprise, procédures et sensibilisation des équipes.
- Indicateurs de suivi et tableau de bord pour que le cadre reste vivant après notre départ.
Notre méthode : concrète, pas théorique
Six chantiers, menés en parallèle ou l’un après l’autre selon votre urgence.

Shadow AI
Les outils IA arrivent plus vite que les validations. Un collaborateur ouvre un compte gratuit, un autre branche une extension sur sa boîte mail, et personne ne sait ce qui circule. On détecte les usages non déclarés, on analyse les données réellement saisies, puis on décide cas par cas quoi garder, encadrer ou couper. L'objectif n'est pas de bloquer : c'est de rendre visible ce qui existe déjà, par la supervision des agents IA, et de donner à vos équipes des outils autorisés, plus simples à utiliser que les contournements.
Charte IA entreprise
Une charte utile tient sur deux pages et se lit vraiment. On l'écrit avec vos métiers, pas contre eux : usages autorisés, encadrés, interdits, règles de confidentialité et de citation, validation juridique et diffusion interne. Elle s'appuie sur ce que vos équipes font réellement, sinon elle finit dans un dossier partagé que personne n'ouvre. C'est le document qui transforme une intention de direction en pratique quotidienne, et celui qu'un auditeur ou un client vous demandera en premier.
Sécurité IA entreprise
Protéger un modèle, c'est protéger ce qui l'entoure : accès, données, intégrations. On traite la chaîne complète, en lien avec notre infogérance : gestion des secrets et des clés API, cloisonnement des données sensibles, journalisation et détection d'anomalies. Un assistant mal configuré peut exposer un dossier entier sans qu'aucune alerte ne se déclenche. On remet des contrôles là où il n'y en avait pas, et on les branche sur la supervision que vous avez déjà.
Injection de prompt
Une instruction cachée dans un document ou une page web suffit à détourner un assistant. On teste les injections directes et indirectes, on filtre les entrées et les sorties, et on pose des garde-fous sur les actions autorisées. Les CVE-2026-35029 et CVE-2026-59823, corrigées par Check Point en 1.83.9, illustrent ce type de faille : le modèle fait ce qu'on lui glisse, pas ce que vous lui demandez. Sans tests, vous ne saurez jamais si votre assistant est exposé.
Agents IA
Un agent qui lit, décide et agit multiplie les risques. On lui donne des limites explicites : périmètre d'action, principe du moindre privilège, validation humaine sur les actions sensibles, supervision continue des comportements. Et on l'héberge sur une infrastructure maîtrisée, sur serveurs physiques, plutôt que sur un service tiers que vous ne contrôlez pas. Un agent sans limites est un compte à privilèges qui travaille la nuit.
AI Act et ISO 42001
On traduit les textes en actions concrètes, sans jargon : qualification des systèmes selon l'AI Act, écarts et plan de mise en conformité, alignement avec votre SMSI ISO 27001 existant. L'ISO 42001 sert de cadre pour rendre la démarche auditable, dans la continuité de votre certification ISO 27001. Vous savez ce qui est obligatoire, ce qui est recommandé, et ce que vous pouvez prouver dès aujourd'hui.
Ce que vous recevez
Des documents utilisables, pas un rapport de 80 pages qui finit dans un tiroir.

01
Cartographie des usages IA – tous les outils, comptes et agents identifiés, avec les données exposées.
02
Matrice de risques priorisée – chaque usage noté et classé, avec une priorité de traitement.
03
Plan de remédiation technique – les correctifs à passer, dans l’ordre, avec les responsables.
04
Charte IA entreprise – prête à diffuser, validée avec vos métiers et votre juridique.
05
Procédures et indicateurs de suivi – les règles du quotidien et les chiffres à regarder chaque mois.
06
Note de conformité AI Act / ISO 42001 – ce qui s’applique à vous, les écarts et les preuves à produire.
07
Synthèse pour la direction – les décisions à prendre et le budget associé, sur deux pages.
08
Session de restitution – une heure avec vos équipes métiers et IT pour que tout le monde reparte aligné.
Ce que disent nos clients
Réactivité d’ASAP et pédagogie du technicien qui a montré beaucoup de calme et de professionnalisme dans une situation de crise (phishing).
ASAP a un vrai positionnement de partenaire. J’ai toujours eu un retour et des conseils de qualité sur mes différentes problématiques techniques. C’est appréciable et rassurant de savoir où trouver les solutions adaptées à nos besoins.
Équipe réactive et très professionnelle.

Les équipes sont compétentes et toujours force de proposition pour optimiser nos systèmes. Ils sont également présents en cas d’incident et leurs équipes sont efficaces pour la résolution au plus vite des incidents.

Découvrez nos autres services
Parlons de vos usages IA
Nous sommes disponibles pour échanger sur votre périmètre, vos horaires critiques et vos contraintes.
Gratuit. Sans engagement.
Questions fréquentes sur la gouvernance et la sécurité de l'IA
Qu'est-ce que la gouvernance et la sécurité de l'IA en entreprise ?
C’est l’ensemble des règles et des contrôles qui encadrent l’usage de l’IA dans l’entreprise : qui utilise quel outil, avec quelles données, sous quelles limites, et avec quelles preuves. Elle couvre deux volets indissociables. L’organisation : charte, rôles, procédures, sensibilisation des équipes. Et la technique : gestion des accès, cloisonnement des données, filtrage des prompts, supervision des agents. L’un sans l’autre ne tient pas. Une charte sans contrôle reste une intention, et des contrôles sans règles écrites ne se défendent pas devant un client ou un auditeur.
Le shadow AI, c'est vraiment un risque pour une PME ?
Oui. Selon Okta (AI Agents at Work 2026), 90 % des organisations ont détecté du shadow AI, et 34 % ont déjà subi une fuite de données via un outil IA. Le problème n’est pas l’outil, c’est la donnée qui y entre : contrats, fichiers clients, données RH, éléments de stratégie. Une PME a souvent plus à perdre qu’un grand groupe, parce qu’un seul dossier client exposé peut suffire à déclencher un litige ou une perte de marché. Sans inventaire, vous ne pouvez ni protéger ces données, ni prouver votre conformité, ni répondre à un questionnaire de sécurité informatique client.
Faut-il interdire l'IA à ses collaborateurs ?
Non. L’interdiction pousse les usages en dehors du radar : les gens continuent, avec leur téléphone ou un compte personnel, et vous perdez toute visibilité. Une charte IA entreprise claire, avec des outils autorisés, des règles simples et des exemples concrets, donne de bien meilleurs résultats qu’un blocage général. La bonne question n’est pas « faut-il interdire », mais « quels usages acceptons-nous, avec quelles données, et comment le vérifier ». C’est exactement le travail de la phase d’inventaire.
Qu'est-ce qu'une injection de prompt, et comment s'en protéger ?
Une instruction malveillante glissée dans un contenu que l’IA va lire : page web, PDF, e-mail, ticket. L’assistant exécute alors autre chose que ce que vous lui demandiez, comme envoyer un fichier ou appeler un outil. Les correctifs Check Point des CVE-2026-35029 et CVE-2026-59823, livrés en 1.83.9, illustrent ce type de faille. La protection combine trois niveaux : filtrage des entrées et des sorties, limitation des actions autorisées, et validation humaine sur tout ce qui est sensible. On teste aussi vos assistants, parce qu’une faille non testée reste ouverte.
Quelles sont les échéances de l'AI Act pour une PME ?
Février 2025 pour les pratiques interdites, 2 août 2026 pour les obligations générales, 2 décembre 2027 pour les systèmes à haut risque, selon le calendrier ajusté par l’omnibus. Toutes les entreprises ne sont pas concernées au même niveau : cela dépend de vos usages et de votre rôle dans la chaîne. La première étape reste donc de qualifier ce que vous utilisez, puis de vérifier ce qui s’applique réellement à vous. C’est ce que produit la note de conformité remise en fin de mission.
À quoi sert l'ISO 42001, et faut-il être certifié ?
C’est la norme de management des systèmes d’IA. Elle structure la gouvernance, l’analyse des risques et les preuves, sur le modèle de l’ISO 27001. La certification n’est pas obligatoire, mais elle donne un cadre reconnu et un langage commun avec vos clients grands comptes. Si vous êtes déjà certifié ISO 27001, une grande partie du travail est réutilisable : politiques, gestion des risques, revue de direction. On s’appuie sur l’existant plutôt que de repartir de zéro.
Combien de temps prend un audit des usages IA ?
De 2 à 4 semaines selon la taille de l’entreprise et le nombre d’outils détectés. La cartographie et la matrice de risques sont livrées en fin de mission, avec un plan d’action priorisé et une restitution à vos équipes. Les chantiers de remédiation qui suivent s’étalent ensuite sur quelques semaines, en fonction des priorités retenues. On peut aussi démarrer par un périmètre réduit, par exemple un service ou un site, pour obtenir des résultats rapides avant d’élargir.
Travaillez-vous avec nos outils et notre prestataire existant ?
Oui. On intervient sur vos outils actuels, quels qu’ils soient, et on s’intègre à votre organisation sans imposer une plateforme. Si vous avez déjà un prestataire informatique, on travaille avec lui : nos livrables sont des documents et des correctifs, pas une dépendance supplémentaire. Et si vous n’avez pas d’équipe interne, notre infogérance prend le relais pour la supervision et le maintien du cadre dans le temps.